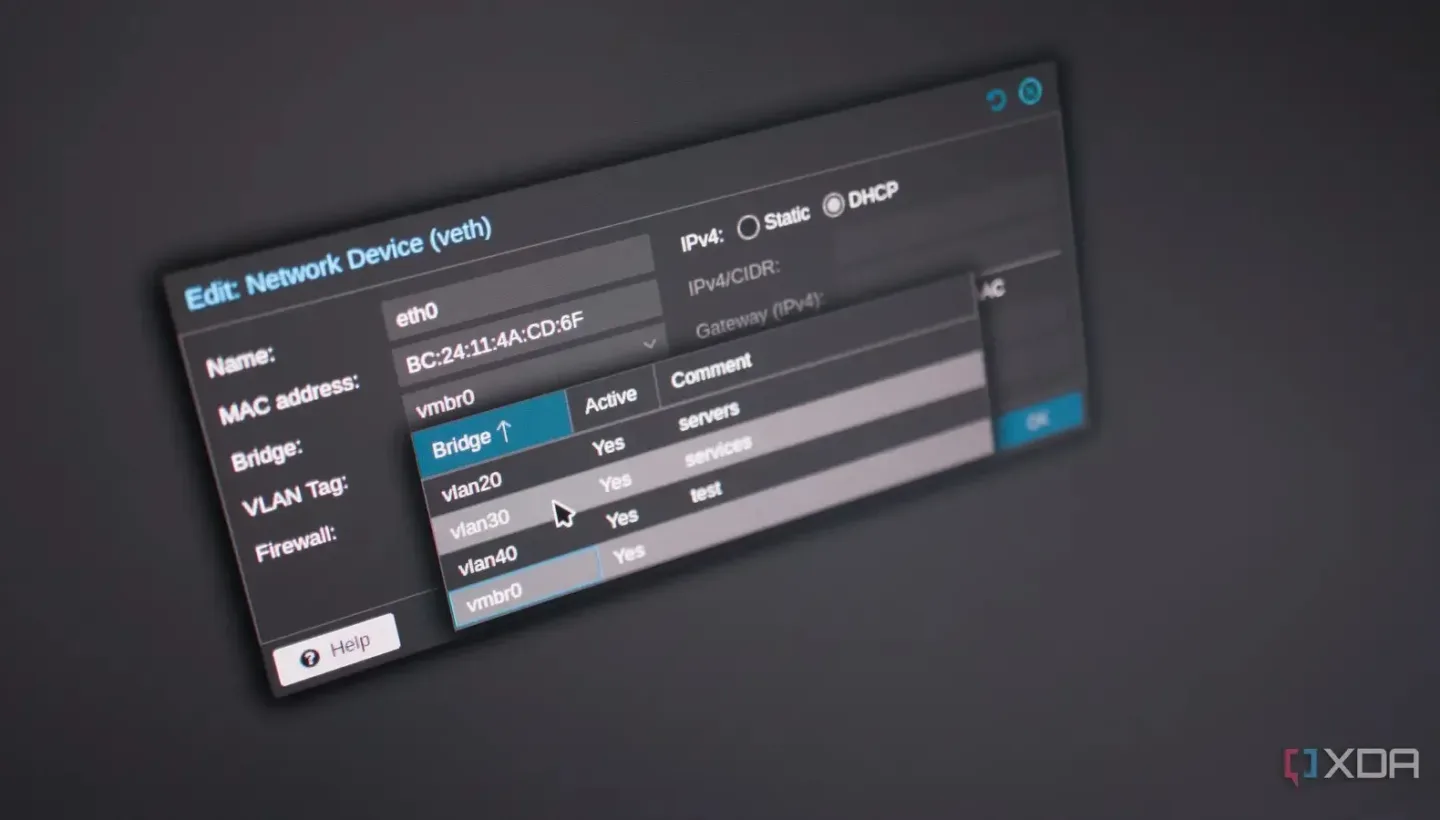
İnternetin Nesneleri (IoT) teknolojisi olağanüstü bir gelişme ve günlük hayatımızı kolaylaştırmak için sayısız sensör ve cihazla akıllı ev sistemleri kurmamıza olanak tanıdı. Ancak tek bir ağda çok fazla cihazın bulunması ağ yoğunluğuna yol açabilir. Evinizde çok fazla IoT cihazı olmasa bile, bunları ev ağınızın geri kalanından ayırmak yine de mantıklı olabilir. Bu cihazlar güncel olmayan yazılımlarla çalışıyor, tam güvenli olmuyor veya gereğinden fazla “gürültü” çıkarıyor olabilir. İşte burada sanal yerel alan ağları (VLAN’lar) devreye giriyor.
Güvenlik Açıkları Olan Donanımlar Kullanıyor Olabilirsiniz
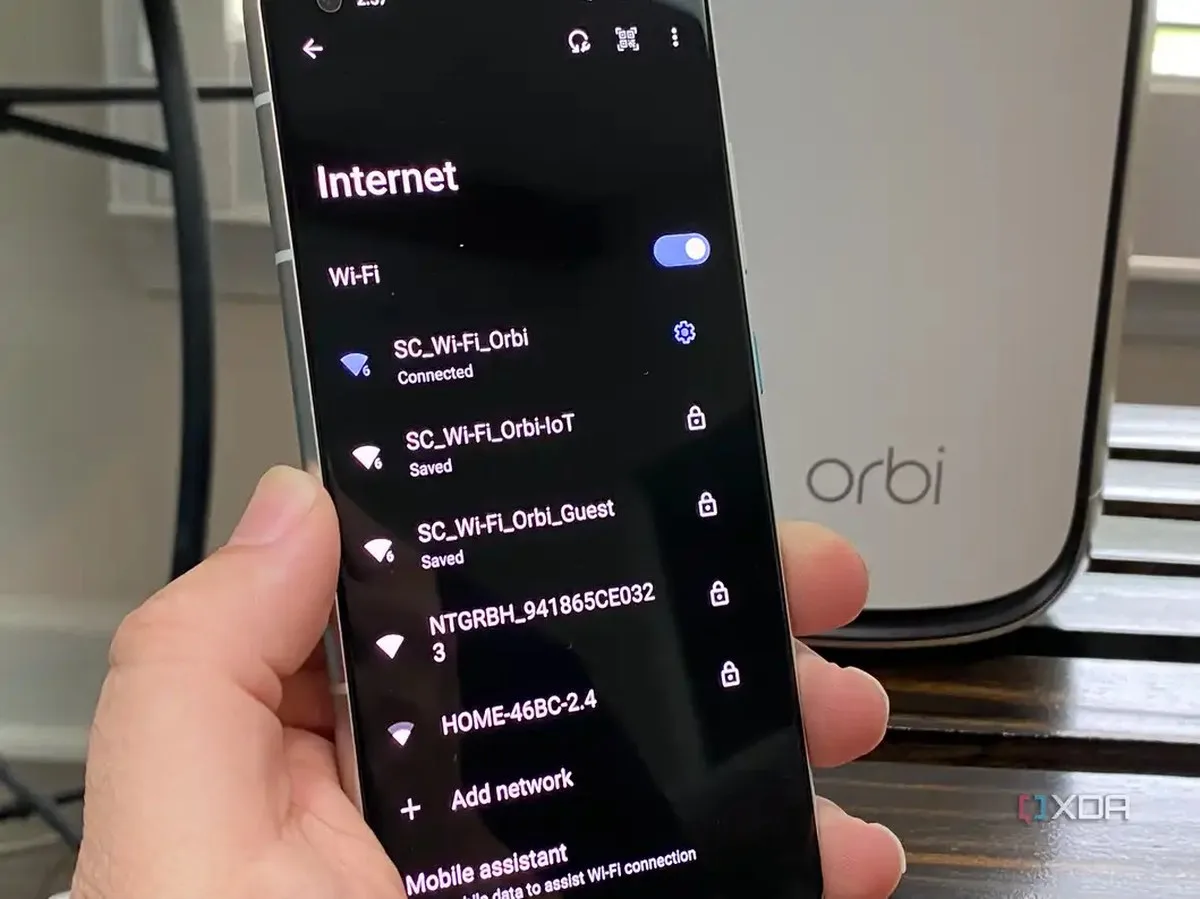
Akıllı ev ekipmanlarının güvenlik konusunda kötü bir üne sahip olmasının bir nedeni var. Ciddi bir LAN kurulumuna sahip deneyimli ev sahiplerinin çoğu, ağlarını bölmek ve cihazları ayırmak için sanal yerel alan ağları (VLAN’lar) kullanır. Ben de ev ağımı farklı VLAN’lara ayırdım: Sunucularım ve ağ ekipmanlarım kendi kapalı alanlarında; güvenlik kameralarım, kendi barındırdığım hizmetler ve uygulamalar, güvenilir cihazlar, IoT cihazları ve son olarak da misafirler için ayrı bir VLAN var.
Bu yapı sayesinde tüm ağa belirli kurallar ve koşullar uygulayabiliyorum; böylece cihazlar yalnızca izin verilen cihazlarla iletişim kurabiliyor ve dış dünyaya kontrollü bir şekilde erişebiliyor. Örneğin, evimize gelen bir misafir Wi-Fi’ye bağlansa bile güvenlik kameralarımıza veya OPNsense güvenlik duvarımıza erişemiyor, ancak Jellyfin’e girip içerik izleyebiliyor. Bu, işlevselliği veya performansını zayıflatmadan güvenliği artırmak için kasıtlı olarak tasarlanmış bir çözüm.

Ben, kendi kurduğum ve yönettiğim sistemlere bile tam olarak güvenmiyorum. Dizüstü bilgisayarımın, tabletimin, akıllı telefonumun veya masaüstü bilgisayarımın arka planında neler olup bittiğini tam olarak bilemem. Sadece işletim sisteminin, yazılımların ve geliştiricilerinin işlerini doğru yaptıklarına güveniyorum. Yapabileceğim en iyi şey, ağın mümkün olduğunca güvenli olmasını sağlamak ve donanımlarımın güvenliğini tehlikeye atacak hiçbir şey yapmamak. IoT cihazları ise bu yaklaşıma ters düşüyor; genellikle beklenmedik davranışlar sergiliyorlar ve bazıları güvenli bir LAN için zararlı olabiliyor.
Ancak bu cihazların sık sık üreticilerine bağlanması, başka bir kıtadaki sunucularla veri paylaşmak istemesi veya güvenlik açıklarından muzdarip olması, onları hemen atmanız gerektiği anlamına gelmez. Her şeyi bir tür ağ “kum havuzunda” çalıştırmak, bu cihazların sunduğu faydaları kaybetmeden LAN’ı güvende tutmanın harika bir yolu olabilir.
Yeni başlayan bir ev ağ yöneticisi için VLAN’ların en çekici yanı, aynı fiziksel altyapıyı paylaşmalarıdır. Ek anahtarlar satın alıp daha fazla kablo döşemek yerine, uyumlu donanımlarda VLAN’ları etkinleştirmeniz yeterli. Bir VLAN, doğası gereği diğer VLAN’larla ve ana LAN ile aynı fiziksel bağlantıları paylaşır, ancak tüm cihazları güvenlik duvarı kurallarıyla sınırlar.
Kendi VLAN kurulumum, yönlendirme işlevini de üstlenen OPNsense güvenlik duvarına dayanıyor. Yönetilebilir anahtarlar ve kablosuz erişim noktaları ise tüm cihazların kendi VLAN’larında kalmasını sağlıyor. Ev laboratuvarım ve ağ ekipmanlarım 10.0.10.0/24 alt ağında VLAN 1’e atanmışken, güvenilir cihazlarım 10.0.20.0/24 alt ağına kilitli. Her iki ağ da aynı anahtarları ve internet bağlantısını paylaşıyor, ancak cihazlar Ethernet katmanında birbirinden ayrılıyor.
Asıl Sihir Güvenlik Duvarı Kurallarında Yaşıyor
Bir VLAN, Kurallar Olmadan Pek Bir İşe Yaramaz
Bir VLAN oluşturmak, farklı ağlardaki cihazların iletişim kurmasını otomatik olarak engellemez. İki VLAN’ım olsa bile yönlendiricim trafiği hala her yere yönlendirir ve alt ağlar arasında bağlantılara izin verir. IoT ağımdaki bir cihaz, evimin diğer kısımlarındaki ekipmanlara ulaşabilir. Bu yüzden güvenlik duvarı kuralları atlanmaması gereken kritik bir adımdır. OPNsense, trafiğin nereye izin verileceğini hassas bir şekilde belirlemeyi kolaylaştırıyor.
IoT ağım için, güvenilir ağlara gereksiz erişimi engellerken akıllı ev işlevselliği için gerekli olan belirli bağlantılara izin vermek istedim. Örneğin, internet bağlantısı gerektiren akıllı bir priz, üreticisinin sunucularına erişebilsin ancak masaüstü bilgisayarım veya NAS’ıma sınırsız erişim alamasın. Benzer şekilde, internete ihtiyaç duymayan bir IoT cihazının geniş alan ağına (WAN) erişimi tamamen engellenebilir.
Home Assistant gibi özel durumlar da var; bu sistem, IoT ağındaki bazı akıllı ev cihazlarıyla iletişim kurmak zorunda. Her sunucuya ve cihaza genel erişim açmak yerine, Home Assistant ile bu cihazlar arasında yalnızca gerekli doğrudan bağlantılara izin verebiliyorum. Bu yaklaşım, üreticilerinin sınırlı ayarlarıyla her bir cihazı ayrı ayrı güvence altına almaktan çok daha yönetilebilir. Ayrıca ağ erişimini gözden geçirmek ve ayarlamak için merkezi bir nokta da sağlıyor.
Yine de kuralların dikkatli bir şekilde yapılandırılması gerekiyor. DNS, DHCP ve belirli entegrasyonların çalışması için gerekli olan temel hizmetlere izin vermem gerekiyor; aksi takdirde sistemler bozulmaya başlar.
İster VLAN destekleyen bir internet servis sağlayıcısı yönlendiricisi kullanın, ister OPNsense gibi yazılımlarla kendi güvenlik duvarınızı kurun, VLAN oluşturma ve cihazları ekleme süreci o kadar da teknik değildir. İşin zor kısmının çoğu yönlendirici ve güvenlik duvarı tarafından halledilir. Doğru kuralları ve koşulları ayarladığınız sürece, tüm hassas verileriniz ve donanımlarınız koruma altında, çok daha güvenli bir ağa sahip olursunuz.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔