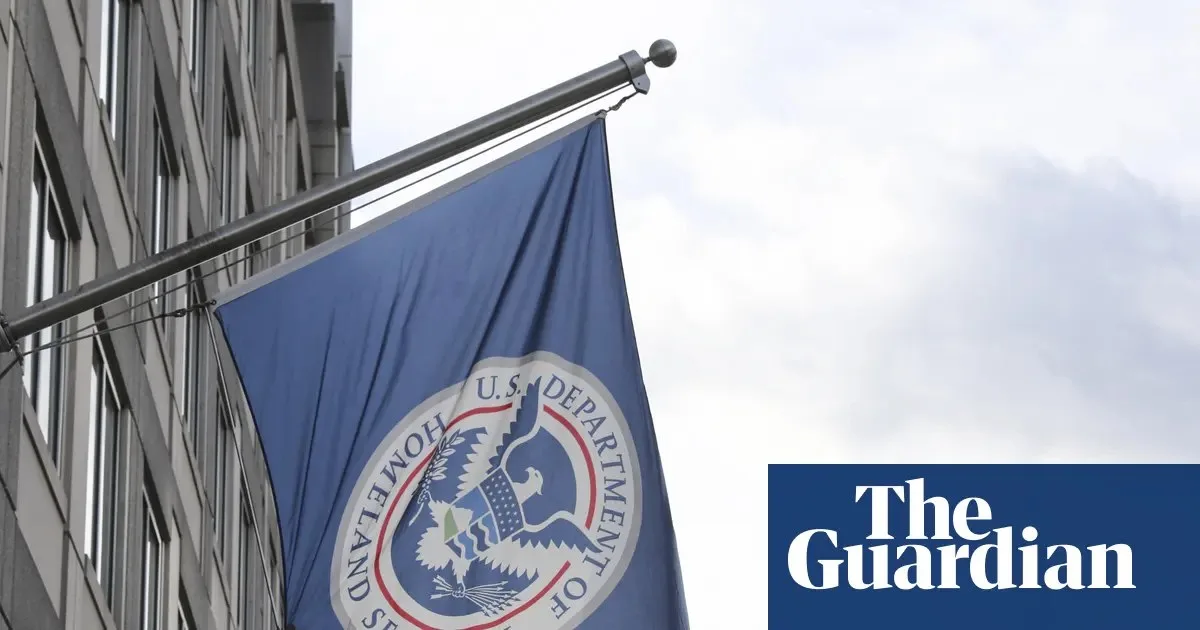
Washington DC’deki ICE binasında dalgalanan Ulusal Güvenlik Bakanlığı bayrağı. Fotoğraf: Anadolu/Anadolu Ajansı
Washington DC’deki ICE binasında dalgalanan Ulusal Güvenlik Bakanlığı bayrağı. Fotoğraf: Anadolu/Anadolu Ajansı
Distributed Denial of Secrets tarafından yayımlanan bilgiler, geçen ay içinde yaşanan üçüncü devlet veri açıklaması

Sızıntı sitesi Distributed Denial of Secrets, gözlem ve insani istihbarat gibi hassas alanlarda görev yapan yetkililer de dahil olmak üzere 40.000’den fazla Ulusal Güvenlik Bakanlığı (DHS) çalışanına ait verilerin yayımlandığını Çarşamba günü açıkladı.
DHS, yorum istenilen mesajı henüz yanıtlamadı.
Açıklama – kâr amacı gütmeyen veri şeffaflığı grubunun, kendisine “Barış Bakanlığı” diyen bir oluşum tarafından elde edilen bilgilerden yararlandığını söylediği – geçen ay içinde manşetlere taşınan üçüncü devlet veri sızıntısı.
Eylül ayında, sızdırma grubu ShinyHunters, Federal Soruşturma Bürosu (FBI) için binlerce çalışanın hassas iş ayrıntıları ve tıbbi bilgilerini içeren devasa bir veri hazinesinin çalındığını iddia etti. Geçen hafta, savunma bakanlığı, milyonlarca güncel ve eski askeri personelin verilerini ifşa eden bir ihlalen ardından toplu dava ile karşı karşıya kaldı.
DHS verileri, Göçmen ve Gümrük İcra, Gümrük ve Sınır Koruması, Ulusal Güvenlik Soruşturmaları, Siber Güvenlik ve Altyapı Güvenliği Kurumu ve diğer DHS bağlı kuruluşlarından çalışanların adlarını, telefon numaralarını ve e-posta adreslerini içeriyor.
Verilere iş unvanları ve e-posta grupları da dahil edildi; bu gruplar, diğer ayrıntıların yanı sıra, ajanların özel operasyonlar, gözlem görevleri, bilgisayar adliyesi ve şifreli çalışmalar için hangi birimlere atanmış olduğunu gösteriyordu.
Bir açıklamada, Dağıtılmış İntikam Sırları anlamına gelen Distributed Denial of Secrets’in kurucu ortaklarından Emma Best, “maia arson crimew” olarak bilinen hacktivistin, veriye halkın tarayabilmesini sağlayacak bir arama aracı geliştirdiğini söyledi. Best, aracın “gizliliği hesap verebilirlikle değiştireceğini” ve gazetecilere güç vereceğini, kamuya açık kayıtlara yönelik talep yönlendireceğini ve kongre gözetimini artıracağını belirtti.
Pazırık Bakanlığı hemen yorum isteğine yanıt vermedi, ancak veriyle birlikte verilen bir açıklamada DHS çalışanlarının “bilgilerimiz onlarda, bu yüzden onlarınkilerin bizde olması sadece adil” olduğunu ve verinin “DHS’nin yol açabileceği zararın sınırlandırılmasına yardımcı olması ve bu yöndeki tüm çabalara destek olması” umudunu dile getirdiği belirtildi.
Pazırık Bakanlığı, Mart ayında DHS’yi hacklediğini ve dış tedarikçilerle ilgili sözleşmelere dair belgeleri yayımladığını üstlendiğini açıklamıştı.
Best’in açıklamasında, Pazırık Bakanlığı’nın veriyi DHS tarafından kullanılan Okta giriş hizmetinden topladığı belirtildi. Reuters bu iddiayı hemen teyit edemedi. Okta, bir Reuters sorusuna yanıt olarak: “Okta güvende, veri veya sistemlerimizin zedilendiğine dair hiçbir kanıtımız yok” dedi.
Reuters, tüm veri havuzunun doğruluğunu hemen teyit edemedi, ancak sızıntıda adı geçen yaklaşık altı DHS çalışanının kişisel bilgilerini kredi bürosu kayıtları ve karanlık web zeka platformu District 4 Labs tarafından taşınan ihlal verileriyle eşleştirebildi. Diğer durumlarda Reuters, üç DHS çalışanını doğrudan arayarak telefon numaraları ve diğer ayrıntıları teyit edebildi. Biri, ihlal hakkında ilk kez duyduğunu söyledi.
Birkaç durumda veri, DHS çalışanlarının LinkedIn profillerinde bulunan bilgileri takip ediyordu. Ancak diğerlerinde veri, DHS’nin iç örgüt şemaları ya da daha önce açıklanmayan programlar veya operasyonlar hakkında kamuya açık olmayan bilgileri ortaya çıkardı.
Bu konular hakkında daha fazlasını keşfedin
- Trump yönetimi
- Saldırgan yazılım
- ABD politikası
- haber
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔